코드 보호: 새로운 MQL4 언어(빌드 600+) 디컴파일 보호 및 기타 크랙 기술.
암호화되어 있지만 불행히도 속성 변수는 여전히 표시됩니다.
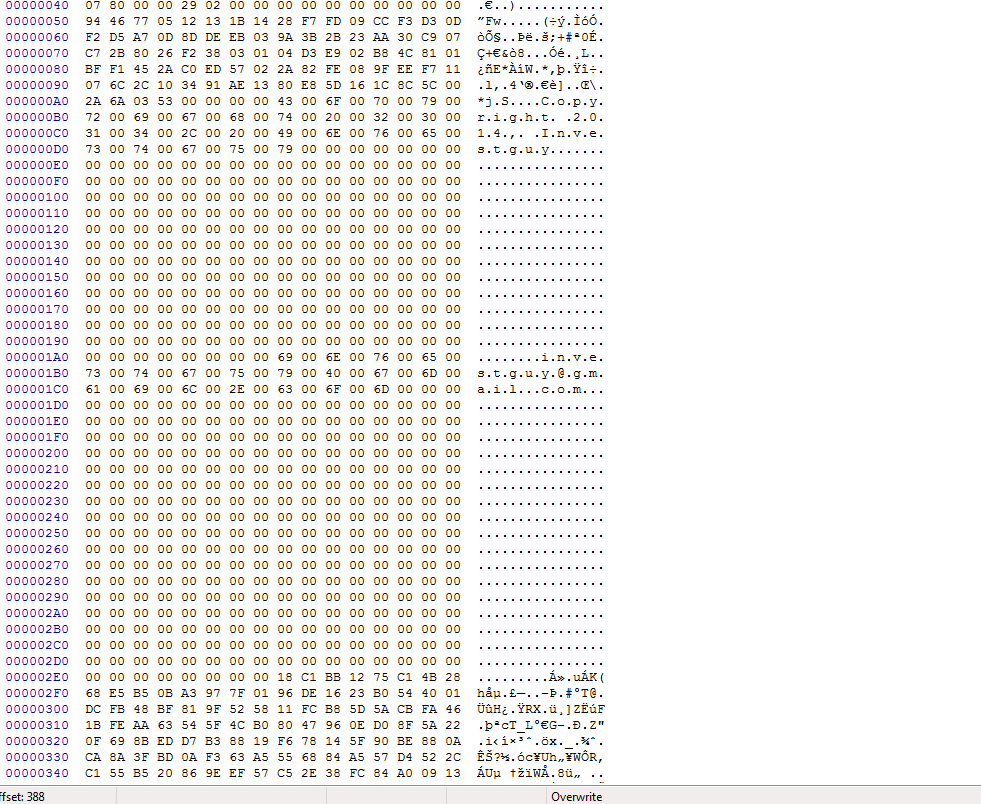
안녕,
새로운 mql4(Build 600+)에 대해 읽고 이미 EA를 업데이트했는데 이제 질문이 있습니다. 크래커 및 기타 유형의 실행 가능한 크래킹 및 코드 수정에 대한 새로운 보호 기능이 얼마나 안전한지. EX: 만료 날짜, 메모리 덤프 등의 16진수 편집. EA에서 간단한 시간 제한(만료 날짜)은 현재 얼마나 안전합니까? 새로운 언어를 사용하여 새로운 보호 기술을 구현하는 방법은 무엇입니까?
전:
감사해요
AFAIK, 현재까지 빌드 6xx로 컴파일된 .ex4용 디컴파일러가 작동할 가능성은 없습니다.
하지만 코드를 크래킹하는 데 정말로 관심이 있는 사람이라면 코드의 문제는
if (condition...)에게
if (!condition
또는 더 쉽게 NOP하여 return(1)
다시 시작하려면 지금 디컴파일할 수 없습니다.
그러나 여전히 가능한 것은 코드를 분해하는 것입니다. 그리고 어셈블러에 대한 지식이 거의 없는 사람이라면 코드를 리버스 엔지니어링하고 크래킹하는 것이 상당히 쉬울 것입니다.
AFAIK, 현재까지 빌드 6xx로 컴파일된 .ex4용 디컴파일러가 작동할 가능성은 없습니다.
하지만 코드를 크래킹하는 데 정말로 관심이 있는 사람이라면 코드의 문제는
에게
또는 더 쉽게 NOP하여 return(1)
다시 시작하려면 지금 디컴파일할 수 없습니다.
그러나 여전히 가능한 것은 코드를 분해하는 것입니다. 그리고 어셈블러에 대한 지식이 거의 없는 사람이라면 코드를 리버스 엔지니어링하고 크래킹하는 것이 상당히 쉬울 것입니다.

안녕,
새로운 mql4(Build 600+)에 대해 읽고 이미 EA를 업데이트했는데 이제 질문이 있습니다. 크래커 및 기타 유형의 실행 가능한 크래킹 및 코드 수정에 대한 새로운 보호 기능이 얼마나 안전한지. 예: 만료 날짜, 메모리 덤프 등의 16진수 편집. EA에서 간단한 시간 제한( 만료 날짜 )이 현재 얼마나 안전합니까? 새로운 언어를 사용하여 새로운 보호 기술을 구현하는 방법은 무엇입니까?
전:
감사해요